
Dünya genelinde milyonlarca web sitesi ve kurumsal uygulamanın omurgasını oluşturan PHP yazılımında, siber korsanların kullanıcı adı veya şifreye ihtiyaç duymadan sistemlere sızmasına yol açabilen iki kritik açık tespit edildi. Uluslararası alanda "PHP2Shell" olarak adlandırılan risk üzerine T.C. Cumhurbaşkanlığı Siber Güvenlik Başkanlığı koordinasyonunda ulusal ölçekte geniş kapsamlı bir güvenlik çalışması başlatıldı.
Yapılan incelemelerin ardından en çok merak edilen konulardan biri olan e-Devlet Kapısı'nın durumuna ilişkin açıklama yapıldı. 69 milyonu aşkın kullanıcıya sahip platformda gerçekleştirilen detaylı teknik kontrollerde, kamu hizmetlerinin güvenliğini ve sürekliliğini olumsuz etkileyecek herhangi bir soruna rastlanmadı.
Vatandaşların hizmetlerden olağan ve kesintisiz şekilde yararlanmaya devam ettiği belirtilirken, platformun çalışma mimarisine de dikkat çekildi: e-Devlet Kapısı verileri tek bir merkezde toplamak yerine, ilgili kamu kurumlarıyla anlık ve güvenli protokoller üzerinden bağlantı kurarak çalışıyor. Bu sayede uygulanan çok katmanlı güvenlik mimarisi ve 7/24 aktif takip sistemleriyle olası riskler kaynağında engelleniyor.
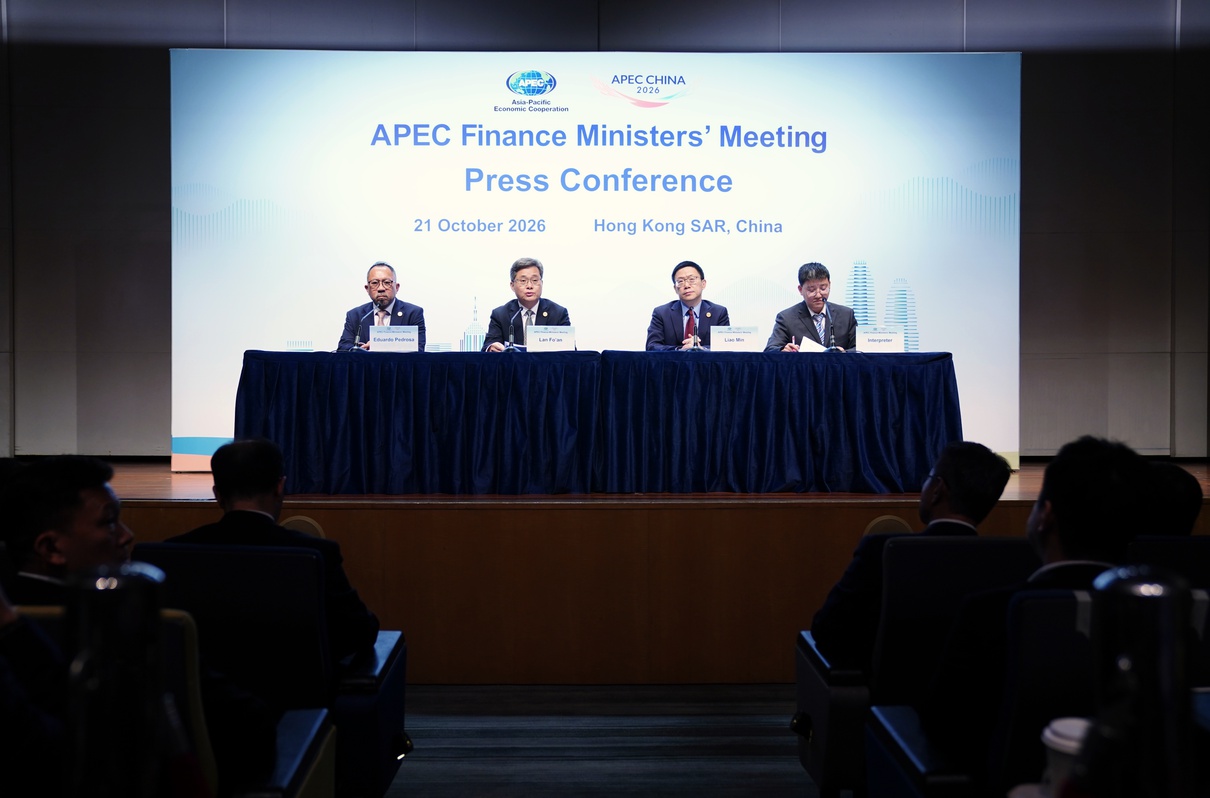 Hong Kong'daki APEC toplantısında dijital altyapı finansmanı bildirisi kabul edildi
 Çin ve Rusya, St. Petersburg'da 31. toplantıda ticareti güçlendirme kararı aldı
 Dammam'da Kral Fahd Havalimanı'na saldırıda 2 kişi öldü, 8 kişi yaralandı
Yorum Yap
Bu haber için henüz onaylanmış yorum yok.